- Dlaczego nie jest Cyberbezpiecznie?
- Bezpieczeństwo to proces
- Jakość Data Safe
- Placówki Ochrony Zdrowia
Cyberbezpieczeństwo to proces zależny od wielu czynników: sprzętowych, proceduralnych, personalnych, kompetencyjnych itp. W obecnych czasach nie tyle należy zadawać sobie pytanie Czy zagrożenie bezpieczeństwa wystąpi, a kiedy! Dla większości organizacji w Polsce zagrożenia bezpieczeństwa sieciowego już wiele lat temu przestały być abstrakcyjne i odległe a zaczęły być mało przyjemną codziennością.
 |
Brak lub nieaktualne kopie zapasoweWyznajemy dewizę, że Jeden backup to nie backup, dlatego warto jak najszybciej zrozumieć, że pewność daje nam dopiero odpowiednio zaprojektowany system kopii zapasowych. |
 |
Nieuprawniony dostęp do urządzeń mobilnychDostęp do urządzeń mobilnych organizacji może być otwartą furtką do przeniknięcia do wewnątrz infrastruktury organizacji. Braki w zabezpieczeniach, nieujednolicona konfiguracja czy brak kontroli nad dostępem to tylko niektóre z oczywistych problemów. |
 |
Ataki wirusoweAtak przy użyciu złośliwego oprogramowania w nieco bardziej wyrafinowanej formie – zazwyczaj dużo bardziej złożony i trudniejszy do przezwyciężenia. |
 |
Słabe zabezpieczenia transakcji płatniczychUżywanie metod płatniczych należących do organizacji poza zabezpieczonymi i zaufanymi platformami i bramkami CZĘSTO prowadzi do wycieku danych i utraty pieniędzy. |
 |
Brak weryfikacji wieloetapowejWeryfikacja wieloskładnikowa znacząco poprawia bezpieczeństwo kont użytkowników. Jej brak jest szczególnie groźny w przypadku nieusystematyzowanej architekturze haseł i ich odzyskiwania. |
 |
Ataki malwareAtak przy użyciu złośliwego oprogramowania od wewnątrz infrastruktury organizacji. Zazwyczaj efektem takiego ataku są poważne wycieki danych. |
 |
Słabe hasłaSłabe, nigdy nie zmieniane i powtarzalne hasła to jeden z powszechniejszych i cięższych grzechów w każdej organizacji. |
 |
Kradzież danych finansowych / pieniędzyBrak świadomości zagrożeń niesie za sobą nonszalancję w podejściu do zabezpieczeń. Jedną z boleśniejszych form przekonania się o niedoskonałości zabezpieczeń w organizacji są włamania kończące się utratą pieniędzy. |
 |
Dostęp osób nieuprawnionychDostęp osób nieuprawnionych – zarówno fizyczny jak i informatyczny niesie za sobą poważne ryzyko wycieku danych, uszkodzenia infrastruktury, czy zaburzenia ciągłości działania. Zazwyczaj dostęp taki jest wynikiem braków i niedopatrzenia. |
 |
Udostępnianie plików zastrzeżonychPliki zawierające wrażliwe dla Organizacji dane nie powinny być udostępniane poza bezpieczną, określoną w procedurach formą. Najczarniejszym scenariuszem jest udostępnianie niekontrolowane i samowolne. |
Klinika medyczna – Audyt i testy penetracyjne
 |
Zagrożenia
|
Klient nie znał tak naprawdę aktualnego stanu swojego bezpieczeństwa IT, miał różne rozwiązania wdrożone na różnych etapach rozwoju organizacji. Nie wiedział jak obiektywnie ocenić poziom bezpieczeństwa teleinformatycznego w swojej organizacji.
 |
Badania
|
Przeprowadzenie diagnozy organizacji pod względem aktualnej sytuacji i świadomości pracowników, zgodności z aktualnie obowiązującymi przepisami oraz najlepszymi praktykami, oraz ocena aktualnie używanych zabezpieczeń.
 |
Zalecenia
|
stworzenie jednolitego systemu zarządzania bezpieczeństwem informacji symulacje ataków hakerskich z zewnątrz i z wewnątrz organizacji, zakup rozwiązań bezpieczeństwa IT dopasowany do aktualnych zagrożeń
Jeden z 3 największych e commerce w Polsce - Wdrożenie narzędzia do monitorowania ruchu sieciowego
|
Zagrożenia
|
Wykorzystywanie skradzionych numerów kart kredytowych
|
Badania
|
Narzędzie do monitoringu ruchu sieciowego i aktywne wyszukiwanie anomalii w transakcjach internetowych
|
Zalecenia
|
Przerywanie ataków hakerskich w trakcie ich trwania i unieważnianie z udziałem skradzionych numerów kart kredytowych zanim wysyłki zostaną zrealizowane przez magazyn ( w ciągu kilku minut)
Szkolenie w Urzędzie grup powyżej 100 osób – szkolenie cyberbezpieczeństwa
|
Zagrożenia
|
Bardzo niska świadomość pracowników
|
Badania
|
Szkolenie przeprowadzone z zastosowanie socjotechnik jakie stosują hakerzy zarówno z poziomu sieci jak i z poziomu obecności w urzędzie. Pokazanie różnego rodzaju mailingu, scenki rodzajowe na wyłudzenie informacji oraz pokazanie rodzajów wyłudzania informacji przez portale social mediowe oraz z poziomu reklam i różnego rodzaju reklam
|
Zalecenia
|
Świadomość pracowników tak bardzo wzrosła że zapuszczone mailingi oraz podrzucone autorskie pendrive'y nie zostały ani otwarte ani dotknięte.
|
Zagrożenia
|
Klient nie znał tak naprawdę aktualnego stanu swojego bezpieczeństwa IT, miał różne rozwiązania wdrożone na różnych etapach rozwoju organizacji i nie widział jak ocenić dokładnie jak ocenić swoje bezpieczeństwo teleinformatyczne.
|
Badania
|
Przeprowadzenie diagnozy organizacji pod względem aktualnej sytuacji i świadomości pracowników, zgodności z aktualnie obowiązującymi przepisami oraz najlepszymi praktykami, oraz ocena aktualnie używanych zabezpieczeń.
|
Zalecenia
|
stworzenie jednolitego systemu zarządzania bezpieczeństwem informacji symulacje ataków hakerskich z zewnątrz i z wewnątrz organizacji, zakup rozwiązań bezpieczeństwa IT dopasowany do aktualnych zagrożeń
|
Zagrożenia
|
Wykorzystywanie skradzionych numerów kart kredytowych
|
Badania
|
Narzędzie do monitoringu ruchu sieciowego i aktywne wyszukiwanie anomalii w transakcjach internetowych
|
Zalecenia
|
Przerywanie ataków hakerskich w trakcie ich trwania i unieważnianie z udziałem skradzionych numerów kart kredytowych zanim wysyłki zostaną zrealizowane przez magazyn ( w ciągu kilku minut)
|
Zagrożenia
|
Bardzo niska świadomość pracowników
|
Badania
|
Szkolenie przeprowadzone z zastosowanie socjotechnik jakie stosują hakerzy zarówno z poziomu sieci jak i z poziomu obecności w urzędzie. Pokazanie różnego rodzaju mailingu, scenki rodzajowe na wyłudzenie informacji oraz pokazanie rodzajów wyłudzania informacji przez portale social mediowe oraz z poziomu reklam i różnego rodzaju reklam
|
Zalecenia
|
Świadomość pracowników tak bardzo wzrosła że zapuszczone mailingi oraz podrzucone autorskie pendrive'y nie zostały ani otwarte ani dotknięte.
Poznaj Ewę Piekart - naszego Eksperta Cyberbezpieczeństwa
Ewa jest specjalistą cyberbezpieczeństwa z 30 letnim doświadczeniem.W branży informatycznej budzi zaufanie swoich klientów dzięki ogromnej wiedzy, doświadczeniu i ludzkiemu podejściu do tematów uznawanych za skomplikowane.
Umów się na spotkanie
Cyberbezpieczeństwo Twojej organizacji należy rozpatrywać w formie procesu, który powtarzany systematycznie znacząco obniża ryzyko skutecznego ataku, czy wystąpienie groźnego incydentu. Nawet jeśli, mimo wszystkim podjętym działaniom, wydarzy się coś nieprzewidzianego i groźnego – skutki będą o wiele mniej bolesne dla organizacji i jej klientów.
1
Badanie Potrzeb
W pierwszym kroku poznajemy i próbujemy jak najlepiej zrozumieć specyfikę Twojej organizacji. Oszacowujemy realne zagrożenia – te wewnętrzne i zewnętrzne. Identyfikujemy wymagania prawne i regulacyjne, które determinują dalsze działania. W ramach pierwszego kroku wspólnie opracowujemy strategię zarządzania ryzykiem oraz uzgodnimy poziomu tolerancji ryzyka.
lub zadzwoń do naszego
Eksperta Cyberbezpieczeństwa:
Audyt Bezpieczeństwa Teleinformatycznego
Wymagania: Krok I oraz umowa o dwustronnym zachowaniu poufności.
Audyt daje wyczerpujące informacje i rekomendacje dotyczące aktualnego stanu Twojej organizacji w wielu obszarach. Są to między innymi:
Aby dowiedzieć się więcej i poznać wszystkie obszary naszego badania – zaproś na spotkanie naszego eksperta.
Testy penetracyjne – Black BOX
Wymagania: Podpisanie umowy o powierzeniu danych osobowych, ukończenie Kroku I i II
Nie znając szczegółów infrastruktury teleinformatycznej i systemów zabezpieczeń w niej stosowanych symulujemy nieuprawnione wtargnięcie i uzyskanie dostępu do Państwa zasobów teleinformatycznych wcielając się w rolę potencjalnego przestępcy.
Aby dowiedzieć się więcej o Testach BLACK BOX umów się na spotkanie.
Testy penetracyjne - White BOX
Wymagania: ukończenie poprzednich kroków.
W ramach tego kroku testujemy infrastrukturę teleinformatyczną z perspektywy szeregowego pracownika oraz administratora. Sprawdzimy między innymi:
W ramach testów white box sprawdzimy również świadomość Twoich pracowników. Czy znają aktualne ryzyka i potrafią zarządzać w sytuacjach kryzysowych:
Aby dowiedzieć się więcej i poznać wszystkie obszary naszego badania – zaproś na spotkanie naszego eksperta.
Budowa Systemu Zarządzania Bezpieczeństwem Informacji
Wymagania: ukończenie poprzednich kroków.
Ustanowienie procedur i wprowadzenie standardów realnie poprawiających bezpieczeństwo i komfort pracy Twoich ludzi. Po odkryciu wszystkich słabych stron jesteśmy w stanie stworzyć standardy bezpieczeństwa informacji i plany ciągłości działania zgodne z rodzinami norm ISO 27000 i ISO 22300.
CONSULTING
Wymagania: ukończenie poprzednich kroków.
Mając do dyspozycji wszystkie zebrane informacje w ramach testów penetracyjnych i audytu oraz opracowanie procedury jesteśmy wstanie wiarygodnie doradzić zmiany technologiczne potrzebne do podniesienia poziomu bezpieczeństwa. Na tym etapie dysponujemy doskonałą znajomością specyfiki Twojej organizacji, znamy specyfikację sprzętu więc wszystkie modyfikacje jesteśmy w stanie planować tak aby rozwijać potencjał aktualnych rozwiań nie generując nieuzasadnionych kosztów.
Jeśli chcesz skorzystać z naszego doświadczenie zaproś naszego eksperta.
ROZBUDUJ PROCES - wyższy poziom spokoju:
|
7 KROK Abonamentowy nadzór nad Bezpieczeństwem IT Bezpieczeństwo to proces, który wymaga łączenia wiedzy technicznej, organizacyjnej i księgowej. Oszczędzaj czas i pieniądze. Skorzystaj z wieloletniego doświadczenia naszych specjalistów. |
8 KROK Szkolenia i testy socjotechniczne Najważniejsza bariera w Twojej firmie to świadomy użytkownik! Zbudujmy wspólnie firewall białkowy. Zapewnij swojej organizacji wyższy poziom bezpieczeństwa dbając aktualną wiedze Twojego zespołu. |
lub zadzwoń do naszego
Eksperta Cyberbezpieczeństwa:
Zwiń
Podstawowym i jednym z najważniejszych elementów zabezpieczających organizację przed atakami i niepożądanymi zdarzeniami jest świadomy, ostrożny i dobrze przygotowany zespół. To każdy z członków organizacji mający dostęp do infrastruktury, sieci czy plików ma bezpośredni i niebagatelny wpływ na jakość zabezpieczeń i bezpieczeństwo. Najlepsze systemy i najdoskonalsze procedury nie pomogą nic jeśli członkowie organizacji nie umieją ich sprawnie wykorzystać. Aby być doskonałą zaporą dla Twojej organizacji pamiętaj o kilku faktach:
W DataSafe przykładamy szczególną uwagę do jakości wykonywanej przez nas pracy i pewności, którą zyskują nasi klienci. Nasze doświadczenie i wysokie standardy jakościowe potwierdzone są międzynarodowymi certyfikatami:
CISA - Certified Information System Auditor
CISM - Certified Information Security Manager
CRISC - Certified in Risk and Information Systems Control
CGEIT - Certified in the Governance of Enterprise IT
Nasi specjaliści posiadają certyfikaty uprawniające do wykonywania pracy audytorskiej:
Certyfikat audytora wiodącego systemu zarzadzania bezpieczeństwem informacji według normy PN-EN ISO/IEC 27001
Certyfikat audytora wiodącego systemu zarzadzania ciągłością̨ działania PN-EN ISO 22301
|
|
|
|
Ewa PIEKART
|
Mateusz KOPACZ
|
|
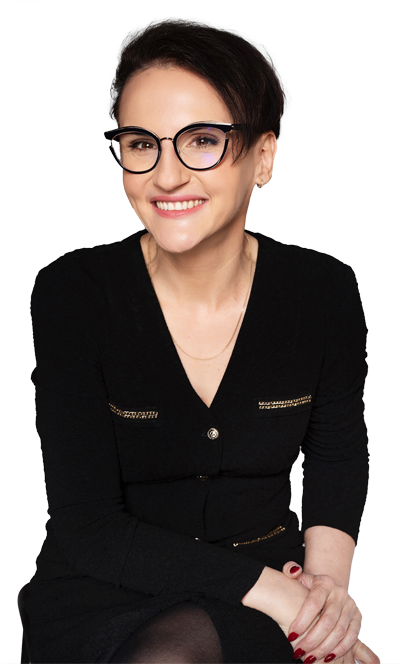
Ewa Piekart - ekspert cyberbezpieczeństwa Kobieta branży IT od prawie 30 LAT Absolwentka MBA z Zarządzania i CEO w DataPoint. Audytor wiodący ISO 27001 Systemu Zarządzania Bezpieczeństwem Informacji. Jej misja to budowania świadomości informatycznej i poprawy bezpieczeństwa systemów IT swoich klientów. Swoją drogę w branży zaczynała od sprzedaży sprzętu komputerowego by w końcu pracować jako ekspert dla największych marek i instytucji w Polsce. Publikuje, szkoli, doradza i konsultuje. Jej działaniu przyświeca motto: Jeden backup, to nie backup! Umów spotkanie Ewa Piekart
Powrót
|
 |
 |
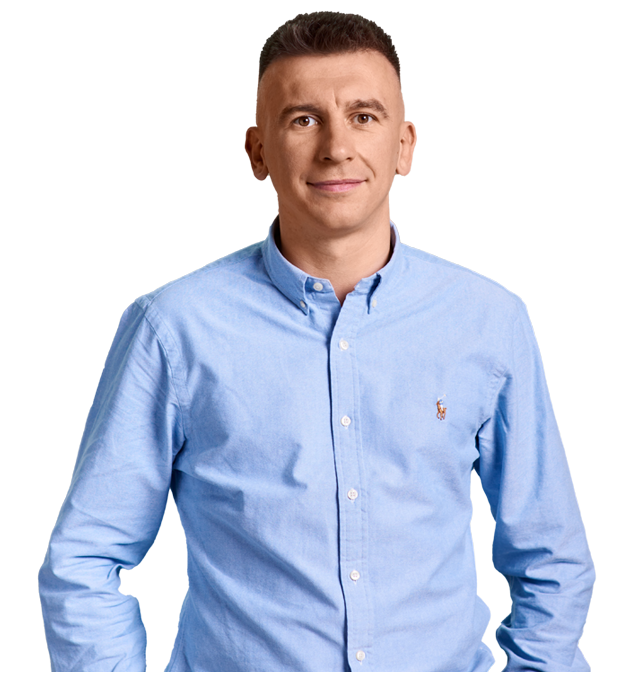
Mateusz Kopacz - Information Security Officer Menedżer z 14-letnim doświadczeniem. Od początku kariery związany z technologią i audytem. Obecnie odpowiedzialny za rozwój i tworzenie produktów z obszaru cyberbezpieczeństwa. Entuzjasta transformacji cyfrowej i pasjonat sztucznej inteligencji. Rozwija autorskie narzędzie do wczesnego reagowania przed wystąpieniem incydentu. Wyznawca maksymy „sharing is caring”. Mateusz Kopacz
Powrót
|
Na podstawie zarządzenia prezesa Narodowego Funduszu Zdrowia nr 68/2022/BBIICD w sprawie finansowania działań w celu podniesienia poziomu bezpieczeństwa systemów teleinformatycznych świadczeniodawców każda placówka ochrony zdrowia posiadająca umowę o udzielanie świadczeń opieki zdrowotnej z NFZ może ubiegać się o dofinansowanie w/w działań. W ramach rozporządzenia przewidziano maksymalną kwotę dofinansowania sięgającą 900 000 złotych.
|
Audyt Cyberbezpieczeństwa: |
Spotkaj się z naszym liderem cyberbezpieczeństwa i dowiedz się jak pozyskać dofinansowanie i zapewnić swojej placówce wyższy poziom bezpieczeństwa. Pierwszym krokiem jest rozpoczęcie audytu cyberbezpieczeństwa przed (data). |
lub zadzwoń do naszego
Eksperta Cyberbezpieczeństwa:
1
Bezpieczeństwo
Dokumentacji Medycznej
Sprawdzimy czy i jak bezpieczne są najważniejsze dane przechowywane w Twojej placówce. Za pomocą wszystkich dostępnych metod (testy penetracyjne, testy white box i black box itp.) poddamy próbie wszystkie procedury i systemy bezpieczeństwa, którymi dysponuje Twoja placówka. Jesteś Pewien, że w Twojej placówce dane medyczne nie wyciekają?
2
Bezpieczeństwo
Systemów zarządzania Kadrami
Za pomocą ustalonych wcześniej metody przetestujemy bezpieczeństwo danych pracowników Twojej placówki i jakość systemów zabezpieczających operacje kadrowe i płacowe. Jesteś Pewien, że w Twojej placówce do danych pracowników dostęp mają tylko upoważnione osoby?
3
Ciągłość działania
Systemów teleinformatycznych
Poddamy wnikliwej analizie i testom procedury odpowiedzialne za utrzymanie ciągłości pracy systemów teleinformatycznych Twojej placówki oraz zweryfikujemy jakość i ciągłość kopii zapasowych w razie wystąpienia niepożądanych zdarzeń związanych z naruszeniem cyberbezpieczeństwa. Czy jesteś pewien, że wszyscy pracownicy Twojej placówki wiedzą co robić kiedy zdarzy się atak cyberprzestępców?
4
Procesy i procedury
zarządzania ryzykiem i zdarzeniami
Poddamy dogłębnej analizie wszystkie procedury w Twojej placówce odpowiedzialne za unikanie i zapobieganie niebezpiecznych zdarzeń związanych z bezpieczeństwem teleinformatycznym. Czy wszyscy pracownicy Twojej placówki mają świadomość zagrożeń?
3-2-1 Backup
3 kopie na 2 równych nośnikach z czego 1 znajduje się poza siedzibą organizacji
APT
Advanced persistent threat
pojęcie używane do opisania kampanii ataku, w której intruz lub zespół intruzów ustanawia nielegalną, długoterminową obecność w infrastrukturze w celu wydobywania bardzo wrażliwych danych.
Black Box
Test bezpieczeństwa, w którym testerzy mają taką wiedzę o systemie jak ewentualny włamywacz. Najczęściej jest to tylko adres strony internetowej klienta. Pierwszą fazą takiego testu musi więc być zbieranie informacji
DNS
Domain Name System
Każde urządzenie podłączone do Internetu ma unikalny adres IP, którego inne maszyny używają do znalezienia urządzenia. Serwery DNS eliminują potrzebę zapamiętywania adresów IP przez ludzi
Grey Box
Test bezpieczeństwa, w którym otrzymujemy częściowe informacje o systemie. Test w założeniu ma modelować atak dokonany przez hakera, który zdobył określone informacje pochodzące z wewnątrz przedsiębiorstwa
2FA / MFA
two-factor authentication / multi-factor authentication
sposób ochrony dostępu do zasobów cyfrowych, jak itp. skrzynka mejlowa, uniemożliwiający zalogowanie się do tych zasobów przez nieuprawnione osoby, które zdobyły identyfikator użytkownika i hasło uwierzytelniające. W przypadku stosowania uwierzytelniania wielopoziomowego użytkownik oprócz podania identyfikatora oraz hasła musi (w kolejnych etapach) podać uzyskany kod lub frazę itp. ze swojego przenośnego urządzenia internetowego (itp. smartfon, tablet) lub poprzez przepisanie go z e-maila wysłanego przez serwis, na którym użytkownik próbuje się zalogować, czy też za pomocą specjalnej karty, poprzez wczytanie linii papilarnych palca itp.
CERT
CISIRT
CISM
Computer Emergency Response Team
grupa ekspertów ds. bezpieczeństwa informacji odpowiedzialnych za ochronę przed, wykrywanie i reagowanie na incydenty.
CERT-y prowadzą również bieżące kampanie informacyjne i angażują się w badania mające na celu poprawę systemów bezpieczeństwa
Computer Security Incident Response Team
(zespół ds. bezpieczeństwa komputerowego i reagowania na incydenty)
Certified Information Security Manager
certyfikat w zakresie zarządzania bezpieczeństwem informacji, przyznawany przez stowarzyszenie ISACA
IAM
IDM
IP
ISSA
Identity & Access Management -
System do zarządzania tożsamością zapewnia, że odpowiednie osoby i stanowiska pracy w Twojej organizacji (tożsamości) mają dostęp do narzędzi, których potrzebują do wykonywania swojej pracy. Systemy zarządzania tożsamością i dostępu umożliwiają organizacji zarządzanie aplikacjami pracowników bez logowania się do każdej aplikacji jako administrator. Systemy zarządzania tożsamością i dostępem umożliwiają organizacji zarządzanie różnymi tożsamościami, w tym ludźmi, oprogramowaniem i sprzętem, takim jak robotyka i urządzenia IoT.
Zarządzanie tożsamością –prawa dostępu do zasobów informacyjnych, czyli procedury określające kto może mieć dostęp do zasobów informacyjnych oraz co może z tymi zasobami zrobić i systemy nadzorujące realizację tych ustaleń
Internet Protocol
Protokół internetowy (IP) to protokół lub zestaw reguł służący do routingu i adresowania pakietów danych, aby mogły one podróżować przez sieci i docierać do właściwego miejsca docelowego.
127.0.0.1
Internet Protocol w wersji 6 (IPv6) to nowa generacja protokołu IP, która stopniowo zastępuje dotychczasowy standard internetowy. Głównym udoskonaleniem wprowadzonym w protokole IPv6 jest rozszerzenie przestrzeni adresów IP z 32 do 128 bitów, co zapewnia praktycznie nieograniczoną liczbę unikalnych adresów IP.
1050:0000:0000:0000:0005:0600:300c:326b
Information Systems Security Association
międzynarodowa organizacja non-profit zrzeszająca specjalistów i praktyków w dziedzinie bezpieczeństwa informacji. Zapewnia fora edukacyjne, publikacje i możliwości interakcji, które zwiększają wiedzę, umiejętności i rozwój zawodowy jej członków.
Malware
Malware (skrót od “malicious software”) jest uważany za uciążliwy lub szkodliwy typ oprogramowania, który ma na celu potajemnie uzyskać dostęp do urządzenia bez wiedzy użytkownika. Rodzaje złośliwego oprogramowanie obejmują oprogramowanie szpiegujące (spyware), adware, phishing, wirusy, trojany, rootkity, zagrożenia typu ransomware oraz porywaczy przeglądarki.
NGFW
translacja adresów sieciowych, filtrowanie pakietów oraz obsługa VPN;
Next gen
OSI
OSINT
Model sieci OSI (Open Systems Interconnection)
siedem warstw używanych przez systemy komputerowe do komunikacji w sieci
Open Source Inteligence
Ransomware
Oprogramowanie ransomware (znane również pod nazwą rogueware lub scareware) ogranicza dostęp do systemu komputerowego i wymaga zapłacenia okupu, aby blokada została usunięta. Najbardziej niebezpieczne ataki ransomware zostały spowodowane przez złośliwe oprogramowanie WannaCry, Petya, Cerber, Cryptolocker i Locky.
SCAM
SOC
SSO
Scam to oszustwo polegające na wzbudzeniu czyjegoś zaufania, a następnie wykorzystaniu tego zaufania do wyłudzenia pieniędzy lub innych składników majątku.
Security Operation Center
single sign on
Metoda jednorazowej autentyfikacji umożliwiającej dostęp do wielopoziomowych zasobów
KRI
KSC
Krajowe Ramy Interoperacyjności (rozporządzenie)
Krajowy System Cyberbezpieczeństwa (ustawa)
opracowanie uregulowań prawnych umożliwiających implementacje dyrektywy NIS (2016/1148) oraz utworzenie efektywnego systemu bezpieczeństwa teleinformatycznego na poziomie kraju w szczególności:
PenTest
Phishing
PIM/PAM
Testy Penetracyjne
proces polegający na przeprowadzeniu kontrolowanego ataku na system teleinformatyczny, mający na celu praktyczną ocenę bieżącego stanu bezpieczeństwa tego systemu, w szczególności obecności znanych podatności i odporności na próby przełamania zabezpieczeń.
podszycie się pod inną osobę lub instytucję w celu wyłudzenia poufnych informacji
Privileged Identity Management/Privilege Access Management
zarządzanie i kontrolę nad działaniami użytkowników z dostępem uprzywilejowanym (Admin / SuperAdmin)
Budowanie procesu, w oparciu o który możliwe jest zarządzanie poświadczeniami i decydowanie: kto, kiedy, na jak długo oraz w jakim celu otrzyma do nich dostęp.
TOR
The Onion Routing
sieć implementująca trasowanie cebulowe. Zapobiega analizie ruchu i w konsekwencji zapewnia użytkownikom prawie anonimowy dostęp do zasobów Internetu
URL
Uniform Resource Locator - ujednolicony lokalizator zasobów
Adres URL składa się z 5 elementów:
White Box (crystal box)
Test bezpieczeństwa, w którym tester ma dostęp do informacji o systemie klienta tj. schematów, kodu źródłowego, konfiguracji poszczególnych urządzeń, adresów IP czy informacji o używanych systemach
3
2
1
A
B
C
D
E
F
G
H
I
J
K
L
M
N
O
P
Q
R
S
T
U
V
W
X
Y
Z
zostało aby zapewnić swojej Placówce finansowanie
zgodne z rozporządzeniem Narodowego Funduszu Zdrowia określone w ZARZĄDZENIU NR 68/2022/BBIICD PREZESA NARODOWEGO FUNDUSZU ZDROWIA z dnia 20 maja 2022 r

lub zadzwoń do naszego
Eksperta Cyberbezpieczeństwa:
ul. Kochanowskiego 23; 01-864 Warszawa; kontakt@data-safe.pl;
Polityka prywatności © 2022 by Data Safe. All rights reserved.